PbootCMS 安全卫士是一款专为 PbootCMS 3.x 打造的轻量级 Web 应用防火墙(WAF)插件。它采用入口注入式架构,独立于 CMS 核心运行,安装不修改核心文件、在线升级不覆盖,能在请求进入 CMS 处理之前,把常见的注入、扫描和恶意文件访问挡在门外。
定价说明
| 授权 | 价格 |
| 无需单独授权、不限域名/站点 | 早鸟价¥59 ¥99 ,包首年免费更新 |
插件演示
地址:http://demo.imarc.cn/admin.php
账号:safe
密码:safe888
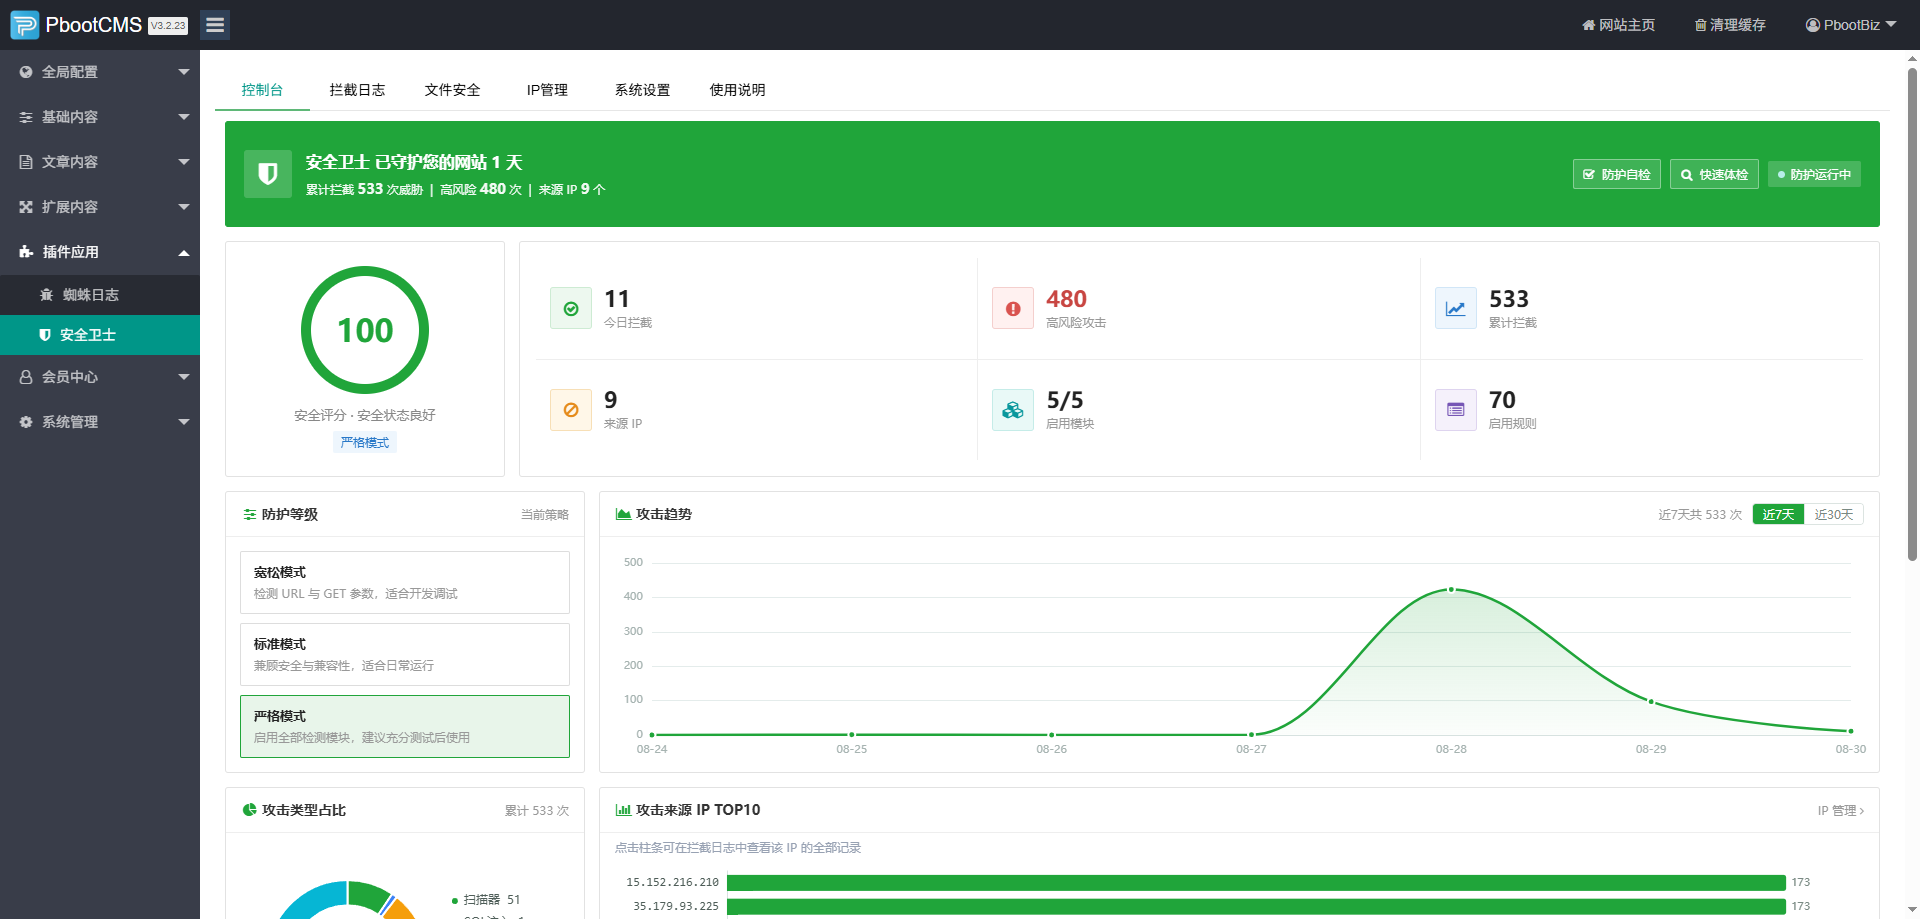
进入后台后,点击插件应用>安全卫士,即可体验。注意:部分拦截记录为演示数据。
为什么需要它
PbootCMS 站点被黑、被挂马,绝大多数都是从这几个入口进来的:SQL 注入、XSS 跨站脚本、命令注入、路径遍历、扫描器探测、敏感文件直读,以及模板标签注入。很多站长等到网站被挂马、被跳转、被搜索降权才后知后觉。安全卫士的作用,就是在这些攻击发生前拦截并留痕,让站长看得见、能处理、可追责。
核心功能
常见攻击全面拦截 预置 63 条规则,覆盖 SQL 注入、XSS 跨站脚本、命令注入、路径遍历、扫描器探测、敏感文件访问、模板注入等常见攻击类型,并支持 URL 编码、实体、注释等常见混淆还原。
多入口参数检测 支持 URL、GET、POST、Cookie、User-Agent 五个维度检测,含嵌套参数与 JSON 请求识别,各模块可独立开关,兼顾安全性与业务兼容性。
三档防护等级 宽松 / 标准 / 严格三档,按站点业务灵活切换,默认标准模式优先兼容后台功能,避免误伤正常操作。
可视化安全控制台 安全评分、攻击统计、近七日拦截趋势一目了然,首页实时动态展示最新拦截记录。
完整拦截日志 记录时间、来源 IP、攻击类型、命中规则、请求位置与 URL,支持筛选、搜索、清空;日志按保留天数自动清理,流式读取,避免日志增长拖垮后台。
IP 管理 支持 IPv4 / IPv6 / CIDR 黑白名单,临时封禁 5 分钟至 7 天,可一键处理扫描器和恶意来源。
文件体检 只读扫描核心、配置、运行和上传目录,识别伪装图片、混淆执行代码、远程写文件等可疑特征,输出证据供人工复核,不自动删除、不破坏现场。
文件可信基线 对核心代码、配置、模板和入口文件建立 SHA256 基线,对比检测新增、修改、删除,上线前后、升级前后跑一遍,网站被改了什么一目了然。
技术特点
入口前置:请求先过安全卫士再进 CMS 核心,防护层独立、清晰;
不依赖云端:本地规则引擎,无外部 API 依赖,部署在自有服务器即可运行;
兼容在线升级:独立目录 + 入口引入,PbootCMS 在线升级不会覆盖插件;
规则可编辑:规则以独立文件保存,支持启用、停用、编辑与单条测试,误报处理有据可依;
轻量低负载:日志流式读取 + 上限保护,后台不因日志增长而内存暴涨。
适用人群
不熟悉服务器配置的站长/运营人员
使用虚拟主机、无法安装宝塔的用户
需要应用层深度防护的企业用户
希望降低安全运维成本的中小企业
环境要求
PbootCMS 3.x
PHP 7.0+(已在 7.4 / 8.1 / 8.2 / 8.3 环境验证)
安装方式:后台 admin.php?p=/Safeguard/install 自动安装,按文档三步完成
服务与售后
提供安装指导与配置说明文档;
首年免费版本更新支持;
遇到误拦截问题,凭拦截日志协助定位调整;
说明:WAF 是入口层防护,不替代 CMS 安全更新、服务器权限加固和定期备份,请配合使用。